Makrobet taklit sitelerden korunma yöntemleri, kullanıcıların orijinal platforma erişmeye çalışırken karşılaştıkları sahte arayüzlerin, kopya alan adlarının ve yanıltıcı yönlendirmelerin yarattığı riskleri azaltmayı amaçlar. Gerçek bir markanın adını, logosunu ve görsel kimliğini birebir taklit eden bu siteler, çoğu zaman kullanıcıyı acele ettiren bir tasarımla, göz alıcı bonus vaatleriyle ve sahte güvenlik rozetleriyle karşı karşıya bırakır. Kullanıcı, tarayıcı çubuğundaki adresin gerçekten doğru olup olmadığını fark etmediğinde; kullanıcı adı, şifre ve ödeme bilgileri gibi hassas veriler kolayca üçüncü kişilerin eline geçebilir. Bu nedenle taklit sitelerden korunma, yalnızca teknik bir önlem değil, aynı zamanda dikkatli bir alışkanlıklar bütünüdür. Doğru adres doğrulaması, güvenli bağlantı göstergeleri, resmî iletişim kanalları ve şüpheli davranışları erken fark etme becerisi, bu tehdide karşı en etkili savunma hattını oluşturur. Kullanıcıların, karşılaştıkları her yeni bağlantıya temkinli yaklaşması ve işlem öncesi birkaç saniyelik kontrol yapması, olası kayıpların önüne geçebilir.
Makrobet taklit sitelerden korunma yöntemleri hakkında bilgi arayan kullanıcıların en sık merak ettiği noktalar; sahte adreslerin nasıl ayırt edileceği, hangi durumlarda hesap güvenliğinin risk altına girdiği, iki adımlı doğrulamanın nasıl çalıştığı ve resmî iletişim kanallarının hangileri olduğudur. Bu içerikte, sahte sitelerin tipik işaretleri, alan adı doğrulama yöntemleri, cihaz ve ağ güvenliği önlemleri, hesap koruma adımları ve şüpheli durumlarda izlenmesi gereken yol gibi konular ele alınır. Amaç, kullanıcıyı paniğe sevk etmeden, uygulanabilir ve somut adımlarla güvenli bir kullanım alışkanlığı kazandırmaktır. Bilgiler, doğrulanabilir güvenlik prensipleri ve genel kabul görmüş dijital hijyen uygulamaları temel alınarak sunulur; kişisel verilerin korunması ve dolandırıcılık girişimlerinin önlenmesi açısından bu farkındalık kritik önem taşır.
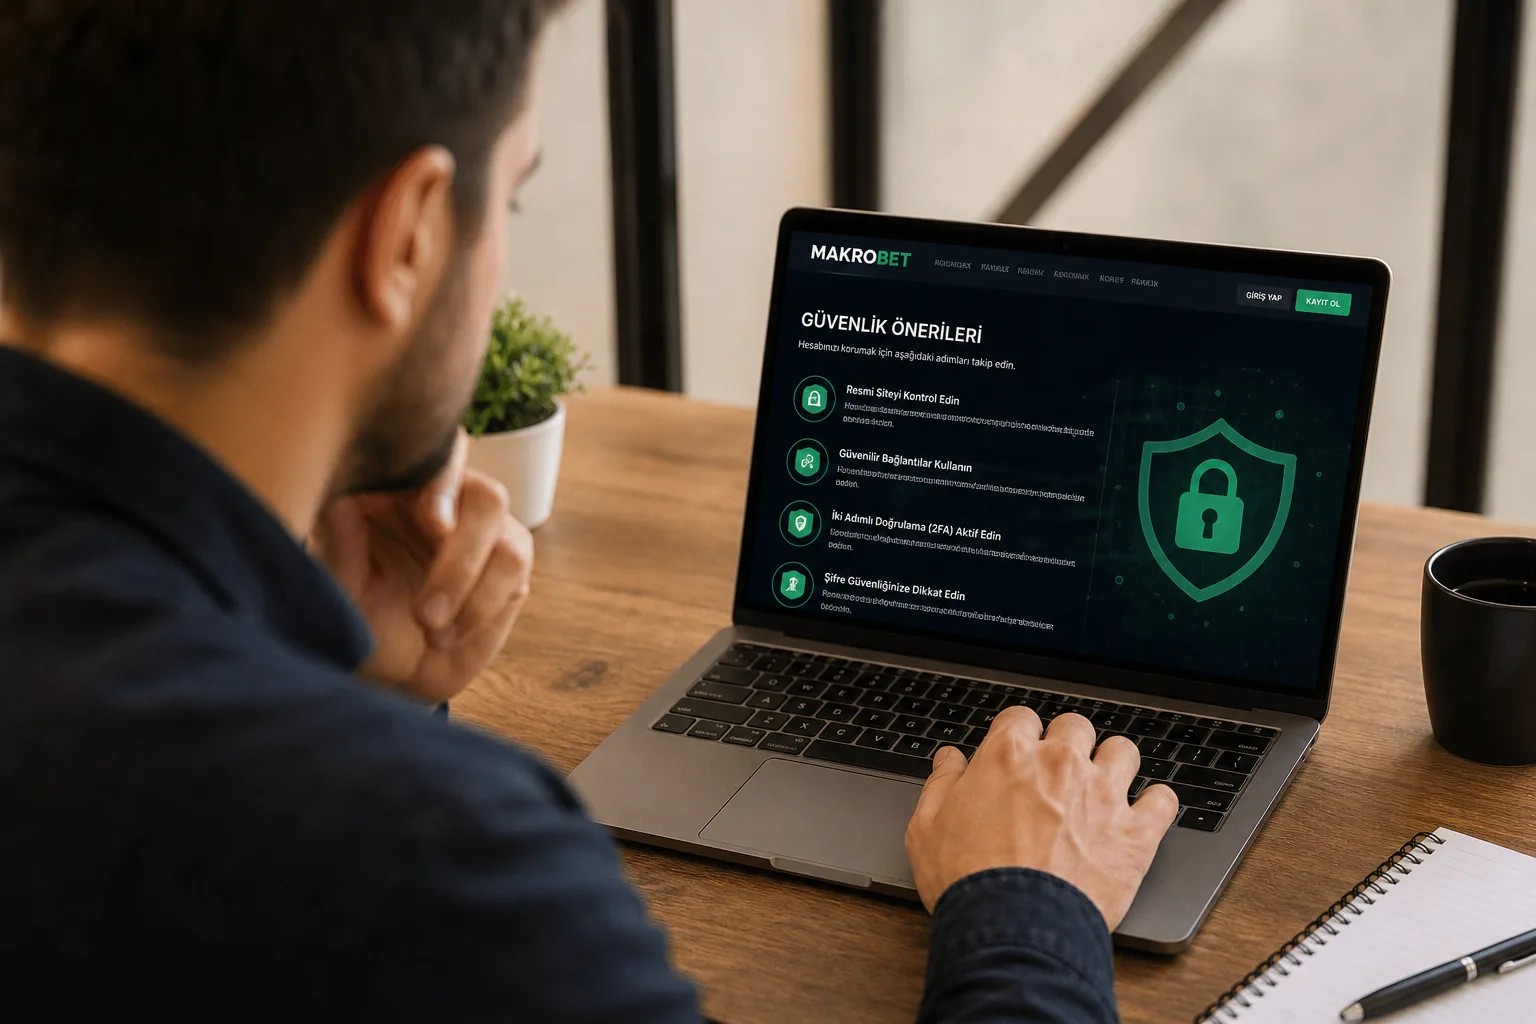
Taklit Sitelerin Görsel ve Davranışsal İşaretleri
Sahte bir Makrobet sitesi, ilk bakışta orijinalinden neredeyse ayırt edilemeyecek kadar özenli hazırlanabilir. Logonun rengi, yazı tipi, menü yerleşimi ve hatta karşılama ekranındaki animasyonlar birebir kopyalanır. Ancak dikkatli bir göz için bazı ince ayrıntılar hemen öne çıkar: sayfa yüklenirken oluşan gecikmeler, bozuk görseller, hatalı dil bilgisi içeren metinler ve tutarsız buton tasarımları. Bu siteler genellikle kullanıcıyı hızlı karar vermeye zorlayan geri sayım sayaçları, “son şans” uyarıları ve aşırı büyük bonus rakamlarıyla dikkat dağıtır. Gerçek bir platformda bu tür agresif yönlendirmeler daha ölçülü sunulur; çünkü amaç kullanıcıyı panikletmek değil, bilgilendirmektir.
Davranışsal işaretler de en az görsel olanlar kadar belirleyicidir. Taklit siteler, tıklama sonrası beklenmedik şekilde farklı bir alan adına yönlendirme yapabilir, sürekli açılır pencere gösterebilir veya kullanıcıdan normalde istenmeyecek kişisel bilgiler talep edebilir. Örneğin, giriş ekranında şifrenin yanı sıra kimlik numarası, kartın arka yüzündeki güvenlik kodu veya SMS doğrulama kodunun tamamı isteniyorsa bu ciddi bir uyarı sinyalidir. Ayrıca site içi bağlantıların çoğu aynı sayfaya dönüyor ya da çalışmayan menülere yönlendiriyorsa, bu durum sitenin gerçek bir altyapıya sahip olmadığını gösterir. Kullanıcı, bu tür işaretleri fark ettiğinde işlemi durdurmalı ve sayfayı kapatmalıdır.
- Adres çubuğunda yazım hatası, fazladan tire veya farklı uzantı bulunması
- Sayfa yüklenirken sık sık kesinti, donma veya bozuk görsel oluşması
- Girişte normalden fazla kişisel bilgi veya tek seferlik kod istenmesi
- Agresif geri sayım, “son şans” veya aşırı büyük bonus vaatleri
- Menü ve bağlantıların çalışmaması veya sürekli aynı sayfaya yönlendirmesi
Alan Adı ve Sertifika Doğrulaması Nasıl Yapılır
Bir sitenin gerçek olup olmadığını anlamanın en güvenilir yolu, alan adını harf harf kontrol etmektir. Sahte siteler genellikle orijinal adrese çok benzeyen ancak küçük farklılıklar içeren adresler kullanır: “makrobet” yerine “makro-bet”, “makrobbet” veya “makrobet-giris” gibi varyasyonlar sık görülür. Ayrıca “.com” yerine “.net”, “.org” veya “.xyz” gibi farklı uzantılar tercih edilebilir. Kullanıcı, adresi doğrudan tarayıcı çubuğuna yazarak veya resmî iletişim kanallarından alınan bağlantıyı kullanarak girmelidir. Arama motoru sonuçlarında üst sırada çıkan reklam bağlantıları her zaman güvenilir değildir; bu nedenle ilk sıradaki sonuca körü körüne tıklamak risklidir.
Sertifika ve bağlantı güvenliği göstergeleri de önemli ipuçları sunar. Adres çubuğunda kilit simgesi ve “https” ibaresi bulunması, verilerin şifrelendiğini gösterir; ancak bu tek başına sitenin güvenilir olduğu anlamına gelmez. Sahte siteler de ücretsiz sertifikalarla “https” kullanabilir. Bu nedenle kilit simgesine ek olarak alan adının doğru yazıldığından emin olunmalıdır. Sertifika ayrıntılarına tıklandığında, sertifikanın hangi kuruluşa ait olduğu ve geçerlilik tarihi kontrol edilebilir. Sertifika sahibi ile site içeriğinde belirtilen marka uyuşmuyorsa, bu durum ciddi bir uyarı işaretidir. Kullanıcı, bu tür durumlarda siteye giriş yapmadan önce mutlaka ek doğrulama yapmalıdır.
Hesap Güvenliğini Güçlendiren Uygulamalar
Taklit sitelere karşı en etkili savunma, hesabın kendisini güçlü tutmaktır. Güçlü ve benzersiz bir şifre kullanmak, aynı şifreyi birden fazla platformda tekrarlamamak ve şifreyi düzenli aralıklarla güncellemek temel adımlardır. İki adımlı doğrulama (2FA) etkinleştirildiğinde, şifre ele geçirilse bile hesaba giriş için ek bir doğrulama kodu gerekir. Bu kodun SMS yerine bir kimlik doğrulama uygulaması üzerinden alınması, SIM kart kopyalama saldırılarına karşı daha güvenlidir. Kullanıcı, doğrulama kodunu hiçbir koşulda üçüncü kişilerle paylaşmamalıdır; gerçek bir platform hiçbir zaman bu kodu talep etmez.
Hesap hareketlerini düzenli olarak kontrol etmek, yetkisiz girişleri erken fark etmeyi sağlar. Giriş geçmişi, cihaz listesi ve işlem kayıtları incelenerek tanınmayan bir cihaz veya konumdan erişim olup olmadığı görülebilir. Şüpheli bir durum fark edildiğinde şifre hemen değiştirilmeli, oturumlar sonlandırılmalı ve platformun resmî destek kanallarına başvurulmalıdır. Ayrıca ortak kullanılan cihazlarda oturumun açık bırakılmaması, tarayıcıda şifre kaydetme özelliğinin dikkatli kullanılması ve genel ağlarda (kafe, havaalanı gibi) giriş yapmaktan kaçınılması önerilir. Bu alışkanlıklar, taklit sitelerin en sık başvurduğu kimlik avı yöntemlerine karşı koruma sağlar.
- Güçlü, benzersiz ve düzenli güncellenen şifre kullanmak
- İki adımlı doğrulamayı SMS yerine uygulama üzerinden etkinleştirmek
- Doğrulama kodunu hiç kimseyle paylaşmamak
- Giriş geçmişi ve cihaz listesini düzenli kontrol etmek
- Ortak ve genel ağlarda hesaba giriş yapmamak
Şüpheli Durumlarda İzlenmesi Gereken Adımlar
Kullanıcı, bir sitenin taklit olduğundan şüphelendiğinde öncelikle sakin kalmalı ve hiçbir bilgi girişi yapmamalıdır. Sayfa kapatılmalı, tarayıcı geçmişi ve önbellek temizlenmeli, ardından cihaz bir güvenlik taramasından geçirilmelidir. Eğer şüpheli siteye giriş bilgileri girilmişse, aynı şifre kullanılan diğer platformlarda da şifre derhal değiştirilmelidir. Banka veya ödeme yöntemi bilgileri paylaşılmışsa, ilgili kuruluşun müşteri hizmetleri aranarak kartın geçici olarak kapatılması ve işlemlerin kontrol edilmesi gerekir. Bu adımlar, olası zararın büyümesini engellemek açısından kritik önemdedir.
Olayın ardından, platformun resmî destek kanallarına durum bildirilmelidir. Sahte siteye ait alan adı, ekran görüntüleri ve karşılaşılan davranışlar ayrıntılı şekilde iletilerek hem kendi hesabın hem de diğer kullanıcıların korunmasına katkı sağlanabilir. Bazı durumlarda, ilgili alan adı sağlayıcısına veya siber güvenlik birimlerine de bildirim yapılabilir. Kullanıcı, bu tür olaylarda utanç veya panik duygusuyla hareket etmemeli; hızlı ve sistematik davranmak, telafisi zor kayıpların önüne geçer. Unutulmamalıdır ki dolandırıcılık girişimlerinin hedefi çoğu zaman dikkatsizliktir; bilinçli ve soğukkanlı bir yaklaşım en güçlü kalkandır.
Güvenli Kullanım İçin Kalıcı Alışkanlıklar
Taklit sitelerden korunma, tek seferlik bir önlem değil, sürekli bir farkındalık halidir. Kullanıcı, platforma her girişinde adresi kontrol etme, bağlantıların üzerine gelerek gerçek hedefi görme ve şüpheli e-postalardaki bağlantılara tıklamama alışkanlığını edinmelidir. Resmî uygulama mağazaları dışından indirilen uygulamalara karşı dikkatli olunmalı; sahte uygulamalar, gerçek siteye giden bir köprü gibi görünerek kullanıcıyı yanıltabilir. Ayrıca platformun duyurduğu resmî iletişim kanalları takip edilmeli ve kampanya bilgileri yalnızca bu kanallardan doğrulanmalıdır.
Dijital hijyen alışkanlıkları, yalnızca bahis veya casino siteleri için değil, tüm çevrimiçi faaliyetler için geçerlidir. Cihazlarda güncel işletim sistemi ve güvenlik yazılımı bulundurmak, bilinmeyen kaynaklardan gelen dosyaları açmamak ve tarayıcı eklentilerini minimumda tutmak genel koruma sağlar. Kullanıcı, kendisine fazla cazip gelen tekliflerde her zaman bir “bedeli” olup olmadığını sorgulamalıdır. Gerçek bir platform, kullanıcıyı acele ettirmez ve şeffaf bilgi sunar. Bu nedenle, acele ettiren, belirsiz ve aşırı vaat içeren her yapı potansiyel bir risk olarak değerlendirilmelidir.
Özet Tablo
| Değerlendirme Kriteri | Doğrulanmış Bilgi |
|---|---|
| Taklit site tanımı | Gerçek bir markanın adını, logosunu ve arayüzünü kopyalayarak kullanıcı bilgilerini ele geçirmeyi amaçlayan sahte web siteleri |
| En yaygın işaret | Alan adındaki küçük yazım farklılıkları, farklı uzantılar veya fazladan karakterler |
| Bağlantı güvenliği | “https” ve kilit simgesi tek başına yeterli değildir; sertifika sahibi ile marka uyuşmalıdır |
| Hesap koruması | Güçlü ve benzersiz şifre, uygulama tabanlı iki adımlı doğrulama, düzenli giriş geçmişi kontrolü |
| Şüpheli durum adımı | Bilgi girişini durdurmak, şifreleri değiştirmek, ödeme yöntemini geçici kapatmak, resmî desteğe bildirmek |
| Kalıcı korunma | Adres kontrolü, resmî kanal takibi, bilinmeyen bağlantılara tıklamama, güncel cihaz güvenliği |
Sıkça Sorulan Sorular
Taklit bir siteye giriş yaptığımı nasıl anlarım?
Giriş sonrası beklenmedik yönlendirmeler, sürekli açılır pencereler, normalden fazla kişisel bilgi talebi veya hesap hareketlerinde tanınmayan işlemler taklit site işareti olabilir. Adres çubuğundaki alan adını harf harf kontrol etmek ve resmî kanaldan gelen bağlantıyla karşılaştırmak en hızlı doğrulama yöntemidir. Şüphe duyduğunuzda işlemi durdurup sayfayı kapatmanız gerekir.
İki adımlı doğrulama taklit sitelere karşı gerçekten korur mu?
İki adımlı doğrulama, şifreniz ele geçirilse bile hesaba giriş için ek bir kod gerektirdiğinden koruma sağlar. Ancak bu kodun sahte bir siteye girilmesi durumunda koruma işlevi kaybolur; bu nedenle kod yalnızca gerçek platformun giriş ekranında kullanılmalıdır. Kodun SMS yerine bir kimlik doğrulama uygulamasından alınması güvenliği daha da artırır.
Şüpheli siteye ödeme bilgilerimi girdim, ne yapmalıyım?
Öncelikle ilgili banka veya ödeme kuruluşunun müşteri hizmetlerini arayarak kartın geçici olarak kapatılmasını talep edin ve son işlemleri kontrol edin. Ardından aynı bilgileri kullandığınız diğer platformlarda şifrelerinizi değiştirin. Durumu platformun resmî destek kanallarına bildirerek ek koruma adımları hakkında bilgi alabilirsiniz.
Resmî adresi her seferinde nasıl doğrulayabilirim?
Adresi doğrudan tarayıcı çubuğuna yazarak veya platformun resmî iletişim kanallarından paylaşılan bağlantıyı kullanarak giriş yapın. Arama motoru reklamlarındaki ilk sonuçlara körü körüne tıklamak yerine alan adını kontrol edin. Sertifika ayrıntılarında belirtilen kuruluş ile markanın uyuşup uyuşmadığını da gözden geçirmek ek güvence sağlar.